می توانید خلاصه ای کوتاه از محتوای مقاله را با استفاده از هوش مصنوعی دریافت نمایید.


وقتی تعداد زیادی از کامپیوترها یا دستگاهها که معمولا توسط یک مهاجم کنترل میشوند به یک سایت یا سرویس آنلاین همزمان درخواست دهند، این تعداد بالای درخواست باعث فشار آمدن به سرور یا به اصطلاح overwhelm شدن میشود که ممکن است باعث کند شدن یا کرش کردن سایت شود.
جلوگیری از حملات DDoS
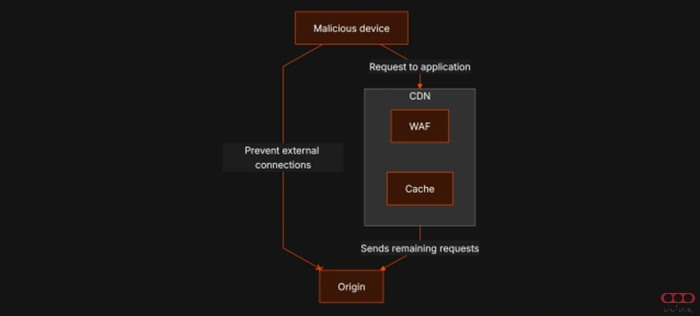
زمانی که وبسرورهای شما مورد حمله DDoS قرار میگیرند، تنها راه جلوگیری از حمله، کاهش درخواستهای ارسالی به سایت است. روشهای مختلفی برای جلوگیری از حملات DDoS وجود دارد که اجرای برخی از آنها بر عهده ارائهدهنده خدمات و برخی دیگر بر عهده کاربران است. ما میتوانیم به دو روش به سرورها درخواست (Request) ارسال کنیم:
- از طریق وباپلیکیشن
- از طریق اتصال مستقیم به سرور
کاهش درخواستها به سرور اصلی
با استفاده از روشهایی مانند Caching و CDN میتوان تعداد درخواستهای ارسالی به سرور اصلی را کاهش داد و از وارد شدن فشار بیشازحد به منابع سرور جلوگیری کرد.
روش Caching
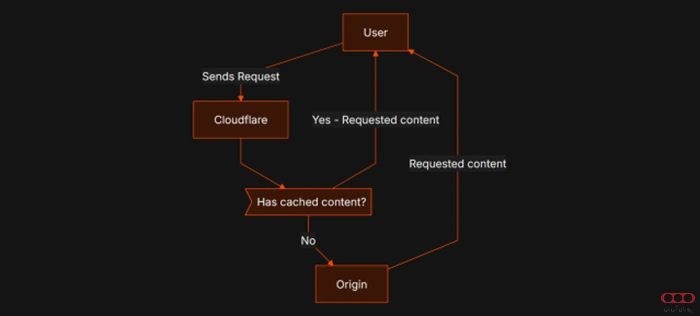
حافظههای Cache شامل اطلاعاتی از وبسایت، مانند فایلهای عکس و CSS هستند که در مرورگر کاربر یا CDN ذخیره میشوند. بنابراین، هر بار که کاربر برای دریافت این دادهها درخواست ارسال میکند، این درخواست به سرور اصلی نمیرود و دادهها مستقیماً از Cache، که در مرورگر کاربر یا CDN ذخیره شده است، دریافت میشوند.
در واقع، روش Caching تعداد درخواستهایی را که به سرور اصلی ارسال میشوند کاهش میدهد تا سرور اصلی کمتر در معرض Overwhelm شدن قرار بگیرد.
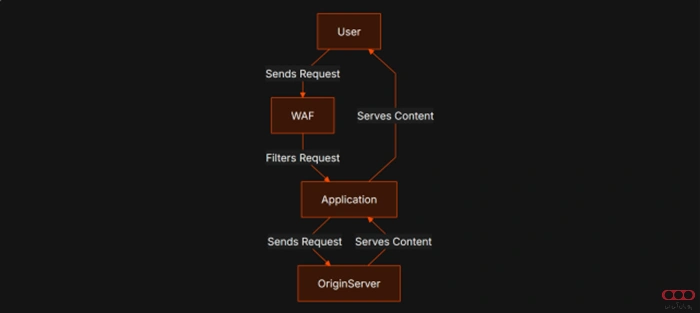
روش WAF
روش WAF یا Web Application Firewall، در واقع یک لایه حفاظتی ایجاد میکند که درخواستهای دریافتی را بررسی و درخواستهای اضافی را فیلتر میکند. این روش به ما کمک میکند تا حد امکان درخواستهای ناخواسته را دریافت نکنیم.
امنیت وبسایت در برابر حملات DDoS
حملات DDoS میتوانند با ارسال حجم زیادی از درخواستها، دسترسی کاربران به وبسایت را مختل کنند. بررسی آسیبپذیریهای امنیتی، رفع مشکلات فنی و استفاده از راهکارهای حفاظتی مناسب، به کاهش این خطر کمک میکند. پشتیبانی وبسایت پویان آیتی نیز میتواند در بررسی و رفع مشکلات امنیتی سایت نقش داشته باشد.
خدمات پشتیبانی وب سایت ←حمله Brute Force چیست؟
حمله Brute Force حملهای است که در آن، مهاجم بدون آنکه رمز را بداند، صرفاً با امتحان کردن ترکیبهای ممکن بهصورت پشتسرهم، سعی میکند رمز را پیدا کند.
انواع حمله Brute Force
- Password Brute Force: مهاجم یک نام کاربری مشخص دارد و رمزهای مختلف را امتحان میکند.
- Credential Stuffing: مهاجم از نامهای کاربری و رمزهایی استفاده میکند که قبلاً از یک دیتابیس لو رفتهاند.
- Dictionary Attack: مهاجم از یک لیست پسورد (Password List) استفاده میکند که در آن، تمام رمزهای رایج نوشته شدهاند و تکتک رمزها را با نام کاربری مشخصی که دارد، بررسی میکند.
نقطهضعف حملات Brute Force
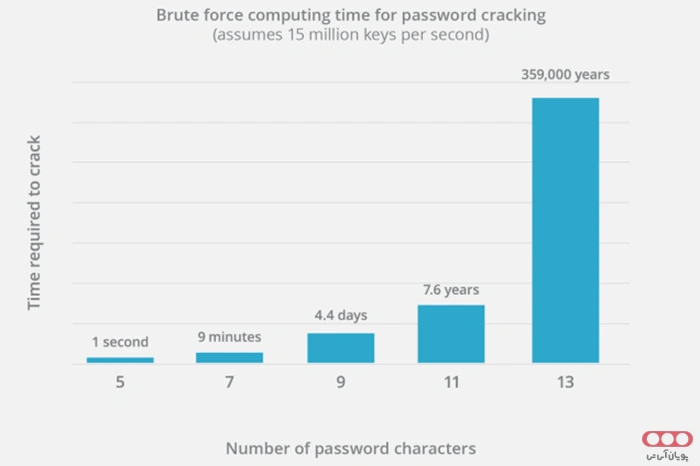
از نظر فنی، تمام رمزهای جهان قابل کرک شدن هستند، ولی زمان برای حملاتی مثل Brute Force اهمیت زیادی دارد. برای مثال، اگر شما رمزی داشته باشید که شامل چهار عدد باشد، ۱۰٬۰۰۰ احتمال وجود دارد و با افزایش طول رمز یا اضافه کردن حروف و کاراکترها، این عدد بهطرز چشمگیری افزایش مییابد.
زمان محاسباتی Brute Force برای کرک رمز (با فرض ۱۵ میلیون کلید در ثانیه):
- ۵ کاراکتر: ۱ ثانیه
- ۷ کاراکتر: ۹ دقیقه
- ۹ کاراکتر: ۴٫۴ روز
- ۱۱ کاراکتر: ۷٫۶ سال
- ۱۳ کاراکتر: ۳۵۹٬۰۰۰ سال
جلوگیری از حملات Brute Force
روشهای بسیار متنوعی برای جلوگیری از حملات Brute Force وجود دارد که مهمترین و کارآمدترین آنها را با هم بررسی میکنیم:
- روش Rate Limiting: مهمترین دفاع در برابر حمله Brute Force که به معنای محدود کردن تعداد درخواستهای ورود یا Login است.
- روش MFA: مخفف عبارت Multi-Factor Authentication یا همان تأیید دومرحلهای است که امروزه در بسیاری از اپلیکیشنها و وبسایتها استفاده میشود. در این روش، علاوه بر رمز ورود، به عامل دوم هم برای ورود نیاز است.
- روش Unique Password: این روش به این معناست که برای هر اکانت، یک رمز ورود بهخصوص و قوی که شامل اعداد، حروف و کاراکترهاست، انتخاب میشود.
- روش Account Lockout: در این روش، حساب مربوطه بعد از چند تلاش ناموفق برای ورود، موقتاً قفل میشود.
- روش Fail2Ban: ابزار معروف لینوکسی است که الگوی حمله را تشخیص میدهد و شخص را مسدود میکند.
- روش Firewall: در این روش، سرویسها و پورتهای غیرضروری بسته میشوند.
- روش SSH Key: در این روش، بهجای استفاده از رمز، از یک جفت کلید Private Key و Public Key استفاده میشود.
- روش WAF/CAPTCHA: استفاده از سرویسها و ابزارهای مخصوصی مثل reCAPTCHA.
در نهایت
در نهایت، جلوگیری از حملات سایبری مانند DDoS و Brute Force به مجموعهای از اقدامات امنیتی نیاز دارد. استفاده از روشهایی مانند Caching، WAF، Rate Limiting و احراز هویت چندمرحلهای میتواند احتمال موفقیت این حملات را کاهش دهد. همچنین، با محدود کردن درخواستهای غیرضروری به سرور اصلی و مسدود کردن دسترسیهای مشکوک، میتوان امنیت و پایداری سرویسها را افزایش داد.
سوالات متداول
استفاده از رمزهای عبور قوی و منحصربهفرد، احراز هویت چندمرحلهای (MFA) و محدود کردن تعداد تلاشهای ورود (Rate Limiting) از مهمترین روشهای مقابله با این حملات هستند.
بله، WAF با بررسی درخواستهای ورودی و فیلتر کردن درخواستهای مخرب، به محافظت از وباپلیکیشن در برابر برخی حملات سایبری کمک میکند؛ اما بهتنهایی برای جلوگیری از تمام حملات کافی نیست.
منابع
- https://www.netscout.com/what-is-ddos/cdn-aware-ddos-mitigation
به این مقاله امتیاز دهید!
میانگین امتیاز 0 / 5. تعداد رأی ها : 0
هنوز هیچ رأیی داده نشده. اولین نفر باشید!



دیدگاه خود را اضافه کنید